L'informatica è lo studio dei fondamenti teorici dell'informazione, della sua computazione a livello logico e delle tecniche pratiche per la loro implementazione e applicazione in sistemi elettronici automatizzati detti quindi sistemi informatici.
L'informatica spazia in diversi campi più ristretti: lo studio dei linguaggi formali e degli automi; lo studio della complessità computazionale,
in particolar modo per la minimizzazione del numero di istruzioni da
eseguire per la risoluzione di un problema e per la ricerca di algoritmi
approssimati per risolvere problemi NP-difficili; la crittologia,
la scienza che studia i metodi per rendere un messaggio incomprensibile
a chi non sia in possesso di una chiave di lettura del messaggio
stesso; la teoria dei codici, utilizzata per la compressione dati o per aumentare l'integrità dei dati; la ricerca operativa, per fornire strumenti matematici di supporto alle attività decisionali; la computer grafica, suddivisa a sua volta in grafica bitmap e grafica vettoriale.
domenica 3 giugno 2012
H: Hacker
Un hacker è una persona che si impegna nell'affrontare
sfide intellettuali per aggirare o superare creativamente le
limitazioni che gli vengono imposte, non limitatamente ai suoi ambiti
d'interesse ma in tutti gli aspetti della sua vita.
Esiste un luogo comune, usato soprattutto dai mass media, per cui il termine hacker viene associato ai criminali informatici, la cui definizione corretta è, invece, "cracker".
Volendo specificare tutti i vari ambiti in cui viene usato il termine "hacker", si possono evidenziare questi significati:
Esiste un luogo comune, usato soprattutto dai mass media, per cui il termine hacker viene associato ai criminali informatici, la cui definizione corretta è, invece, "cracker".
| GLIDER - Simbolo che identifica gli Hacker |
Volendo specificare tutti i vari ambiti in cui viene usato il termine "hacker", si possono evidenziare questi significati:
- Qualcuno che conosce la programmazione abbastanza bene da essere in grado di scrivere un software nuovo e utile senza troppa fatica, in una giornata o comunque rapidamente.
- Qualcuno che riesce ad inserirsi in un sistema o in una rete per aiutare i proprietari a prendere coscienza di un problema di sicurezza. Anche detti "white hat hacker" o "sneaker". Molte di queste persone sono impiegate in aziende di sicurezza informatica e lavorano nella completa legalità. Gli altri vengono definiti "black hat hacker" sebbene spesso il termine venga connotato anche in maniera più negativa del semplice "aiutare i proprietari" e collegato al vero e proprio vandalismo.
- Qualcuno che, attraverso l'esperienza o per tentativi successivi, modifica un software esistente in modo tale da rendere disponibile una nuova funzione. Più che una competizione, lo scambio tra diversi programmatori di modifiche sui relativi software è visto come un'occasione di collaborazione.
mercoledì 30 maggio 2012
G: GSM
In telecomunicazioni il GSM, acronimo di Global System for Mobile Communications (in origine «Groupe spécial mobile»), è lo standard 2G (2ª generazione) di telefonia mobile cellulare e attualmente il più diffuso del mondo.
Nella telefonia mobile GSM vengono utilizzati i cifrari A5/1 e A5/2 tipici della crittanalisi moderna. Essi sono dei cifrari a flusso usati per cifrare le comunicazioni vocali effettuate. L'A5/1 fu sviluppato alla fine degli anni ottanta per proteggere le comunicazioni vocali della nascente telefonia mobile. Fu sviluppato nel 1987 e destinato inizialmente all'uso nella sola Europa; in seguito fu poi adottato anche negli USA. Essendo il funzionamento dell'algoritmo A5/1 molto complesso vi rimando al link di wikipedia dove viene affrontato e discussio in maniera molto esaustivo.
F: Forza Bruta
Il metodo "forza bruta" (anche noto come ricerca esaustiva della soluzione) è un algoritmo
di risoluzione di un problema che consiste nel verificare tutte le
soluzioni teoricamente possibili fino a che si trova quella
effettivamente corretta.
Il suo principale fattore positivo è che consente teoricamente sempre di trovare la soluzione corretta, ma per contro è sempre la soluzione più lenta o dispendiosa; viene utilizzato come ultima risorsa sia in crittanalisi che in altre parti della matematica solamente in quei casi dove sia l'unico procedimento conosciuto.
In ambito crittanalitico questo metodo si utilizza in genere per trovare la chiave di un sistema che impiega un cifrario per individuare il testo in chiaro. Questo fu ad esempio il metodo utilizzato dal controspionaggio polacco e poi inglese per decifrare i messaggi tedeschi della macchina Enigma, ideata da Arthur Scherbius.
Nell'ambito della sicurezza informatica questo metodo si utilizza soprattutto per trovare la password di accesso ad un sistema. La differenza principale tra attaccare una chiave crittografica e attaccare una password è che la prima è solitamente stata generata in modo totalmente casuale mentre una password, per la sua stessa natura di dover essere ricordata e inserita da esseri umani, è generalmente meno densa di informazioni.
Il suo principale fattore positivo è che consente teoricamente sempre di trovare la soluzione corretta, ma per contro è sempre la soluzione più lenta o dispendiosa; viene utilizzato come ultima risorsa sia in crittanalisi che in altre parti della matematica solamente in quei casi dove sia l'unico procedimento conosciuto.
In ambito crittanalitico questo metodo si utilizza in genere per trovare la chiave di un sistema che impiega un cifrario per individuare il testo in chiaro. Questo fu ad esempio il metodo utilizzato dal controspionaggio polacco e poi inglese per decifrare i messaggi tedeschi della macchina Enigma, ideata da Arthur Scherbius.
Nell'ambito della sicurezza informatica questo metodo si utilizza soprattutto per trovare la password di accesso ad un sistema. La differenza principale tra attaccare una chiave crittografica e attaccare una password è che la prima è solitamente stata generata in modo totalmente casuale mentre una password, per la sua stessa natura di dover essere ricordata e inserita da esseri umani, è generalmente meno densa di informazioni.
Etichette:
chiave,
enigma,
forza bruta,
password
E: Enigma
Enigma fu una macchina per cifrare (e decifrare) elettro-meccanica. Nata su un tentativo di commercializzazione poi fallito, fu ampiamente utilizzata dal servizio delle forze armate tedesche durante il periodo nazista e la seconda guerra mondiale.
In linea di puro principio, Enigma può essere considerata come una estensione del metodo del cifrario di Vigenère attuata con il disco di Leon Battista Alberti. La differenza principale sta nel fatto che i dischi cifranti sono più di uno, posti fra loro "in cascata", e che manca qui la chiave, detta anche verme, che invece era elemento essenziale nella cifratura di Vigenère.
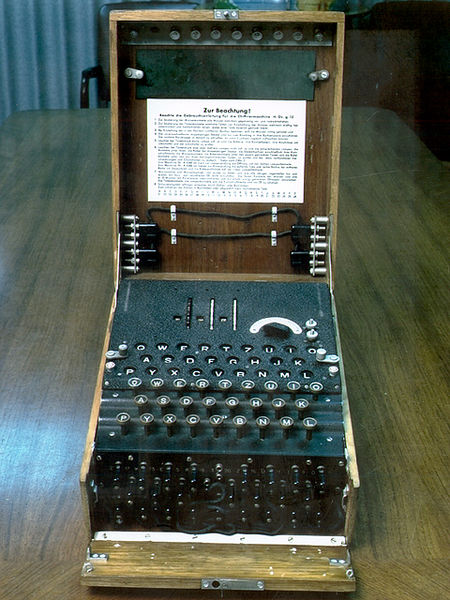
La macchina Enigma aveva l'aspetto di una macchina per scrivere con due tastiere: una vera inferiore, e la seconda nella quale i tasti erano sostituiti da lettere luminose che si accendevano ogniqualvolta veniva premuto un tasto sulla tastiera effettiva: la sequenza delle lettere che si illuminavano dava il messaggio cifrato (o quello in chiaro, se si batteva il testo cifrato).
Per un maggiore approfondimento sul funzionamento e sulla struttura della macchina Enigma vi rmando all'enciclopedia Wikipedia.
Inoltre tale macchina viene citata pure nel libro "Storia delle macchine" di Vittorio Marchis (pag 295) nel capito riguardante i Congegni analitici e virtuali.
| Macchina Enigma |
In linea di puro principio, Enigma può essere considerata come una estensione del metodo del cifrario di Vigenère attuata con il disco di Leon Battista Alberti. La differenza principale sta nel fatto che i dischi cifranti sono più di uno, posti fra loro "in cascata", e che manca qui la chiave, detta anche verme, che invece era elemento essenziale nella cifratura di Vigenère.
La macchina Enigma aveva l'aspetto di una macchina per scrivere con due tastiere: una vera inferiore, e la seconda nella quale i tasti erano sostituiti da lettere luminose che si accendevano ogniqualvolta veniva premuto un tasto sulla tastiera effettiva: la sequenza delle lettere che si illuminavano dava il messaggio cifrato (o quello in chiaro, se si batteva il testo cifrato).
Per un maggiore approfondimento sul funzionamento e sulla struttura della macchina Enigma vi rmando all'enciclopedia Wikipedia.
Inoltre tale macchina viene citata pure nel libro "Storia delle macchine" di Vittorio Marchis (pag 295) nel capito riguardante i Congegni analitici e virtuali.
D: Disco cifrante
In crittografia il disco cifrante di Leon Battista Alberti, descritto nel De Cifris intorno al 1467, è il primo sistema di cifratura polialfabetica. L'apparecchio si compone di due dischi concentrici, rotanti uno rispetto all'altro, contenenti un alfabeto ordinato per il testo in chiaro (testo da cifrare) e un alfabeto disordinato per il testo cifrato (testo risultante). Permette la sostituzione
polialfabetica con periodo irregolare. Lo scorrimento degli alfabeti
avviene per mezzo di lettere chiave inserite nel corpo del crittogramma.
I quattro numeri possono anche servire per sopracifrare 336 frasi di
codice.
| Disco cifrante di Leon Battisti Alberti |
Iscriviti a:
Post (Atom)